COSS-webinaari: automaatio avoimen lähdekoodin välinein

Toimitusjohtajamme Samuli Seppänen on kutsuttu puhujaksi COSS ry:n webinaariin ma 4.12. 2023 klo 9. Webinaarin aiheena avoimen lähdekootin välinein toteutettava IT-automaatio.
“IT-automaatiolla nostetaan kierroksia samalla kun vähennetään kaasua. Avoimen lähdekoodin välinein tehdyllä IT-automaatiolla voidaan nopeuttaa ja tehostaa toimintaa sekä parantaa työn tuloksia mitattavasti. Yrityksille ja organisaatioille, joiden on pakko hakea yhä uusia keinoja kilpailukykynsä parantamiseen, IT-automaatio antaa syvällisesti toteutettuna mukavan lisäpotkun kilpailijoista erottautumiseen laadulla ja nopeudella. Strategisella automaatiolla voidaan lisäksi vähentää organisaation siiloutumista ja poistaa prosessien pullonkauloja. Mitä sitten avoimen lähdekoodin IT-automaatiosta tulisi tietää, jotta yritykset ja organisaatiot voivat valjastaa sen keskeiseksi osaksi tehokkuuden ja laadun maksimointia?”
Red Hat -automaatiolounas 1.11.2023
Järjestämme yhteisen lounastapahtuman Red Hatin ja 6G Nordic Oyn kanssa Turussa 1.11.2023. Tapahtuma kulkee nimellä automaatiolounas ja siellä kuullaan käytännön esimerkkejä ja ajatuksia IT-automaatiosta ja siitä, miten se kannattaa valjastaa koko yrityksen käyttöön strategiseksi voimavaraksi. Tilaisuus on tarkoitettu tekijöille, tiiminvetäjille ja managereille - kaikille, jotka näkevät, että automaatiotason nostosta olisi hyötyä.
Lämpimästä tervetuloa!
Lisätietoja ja ilmoittautumiset tästä.
Helpotusta työsuhde-etujen lataamiseen: Edenred-latausten automatisointi
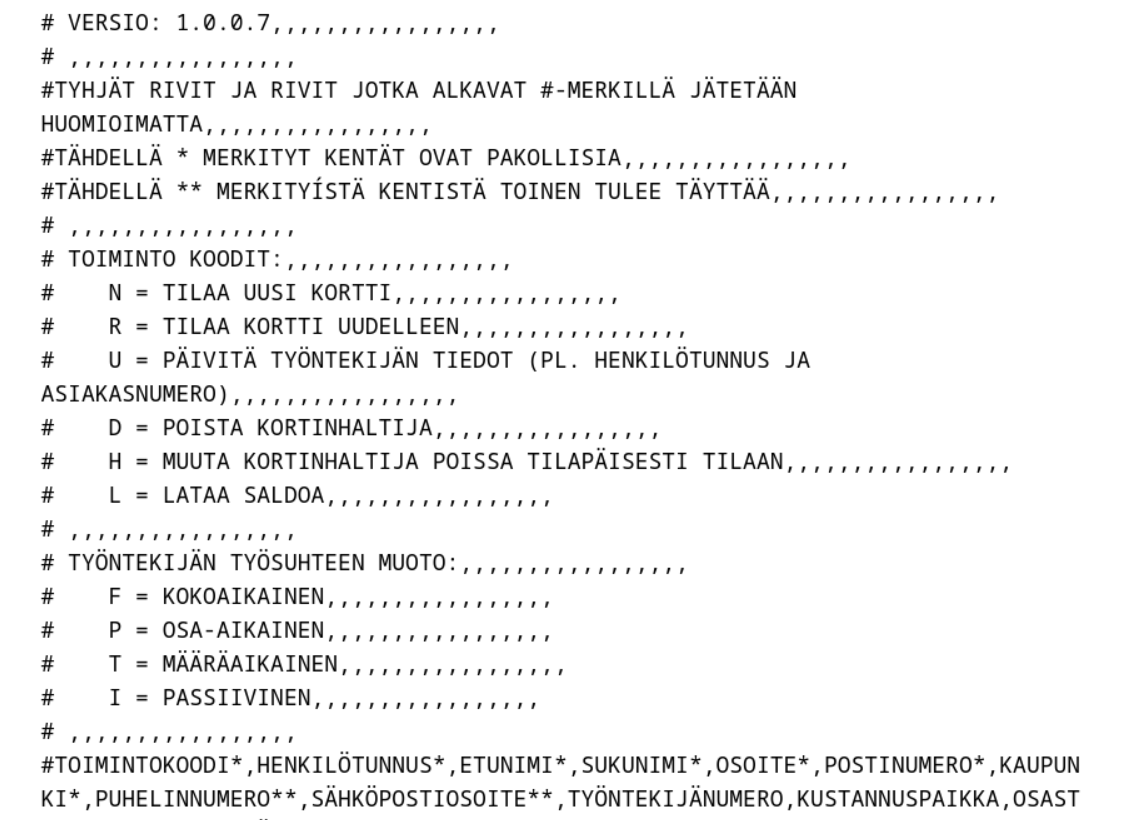
Kyllästyimme Edenred-korttien latauksen kankeuteen ja automatisoimme latausprosessin. Tässä artikkelissa kerrotaan, miten automaatio toteutettiin CSV-tiedostoilla ja ohjelmistorobotilla. Lisäksi artikkelista löytyy linkit GitHub-sivustollemme, josta voit ladata koodit käyttöösi.
Edenred-korttien lataustapoja
Edenred on yksi suurimmista suomalaisista työsuhde-etujen tarjoajista. Edenred tarjoaa fyysisiä ja virtuaalisia kortteja, joihin voidaan ladata työntekijöiden lounas-, virike- ja työmatkaetuja. Edenred-korttien lataamiseen on lukuisia tapoja, mutta kaikki ne vaativat merkittävästi käsityötä työntekijän ja/tai työnantajan puolelta. Vaikka työntekijät voivatkin automatisoida omat saldolatauspyyntönsä, pitää työnantajan silti muistaa hyväksyä ne. Tässä artikkelissa esitellään tapa automatisoida Edenred lataus kokonaan CSV-tiedostolla ja Robot Frameworkia käyttävällä ohjelmistorobotilla. Ainoastaan Edenredin lähettämien saldotilauslaskujen maksu pitää tehdä käsin, joskin tämäkin olisi haluttaessa automatisoitavissa.
Webinaaritallenne: Infrastruktuurin rakentaminen koodilla
Järjestimme Turku Business Regionin kanssa yhteistyössä webinaarin 5.5.2020 aiheesta “Infrastruktuurin rakehtaminen koodilla”. Webinaaritallenne on saatavilla täällä:
Webinaarissa käsiteltiin perusasioita seuraavista aiheista: infrastruktuurin rakentaminen koodilla eli IaC, versionhallint, laadunhallintamenetelmät sekä työkalut kuten Puppet, Terraform, Ansible sekä Puppet Bolt.
Video: infrastruktuurin rakentaminen koodilla
Tässä webinaaritallenteessa esittelemme perusteet infrastruktuurin rakentamisesta koodilla, mukaan luettuna versionhallinnan, laadunvarmistuksen ja erilaiset työkalut kuten Puppetin, Terraformin, Ansiblen ja Puppet Boltin:
Toteutettu yhteistyössä Turku Business Regionin kanssa 5.5.2020.
Webinaari: etäyhteydet tietoturvallisesti kuntoon VPN:llä
Turku Business Region webinaari 22.4.2020 kello 13–13.30, osana ICT-webinaarisarjaa.
Webinaarinaarissa kerromme lyhyesti mitä VPN (“Virtual Private Network”) tarkoittaa ja miksi VPN:n käyttö on käytännössä välttämätöntä turvallisten etäyhteyksien luomisessa. Lisäksi käymme lyhyesti läpi VPN-yhteyksien käyttöönoton yleiset vaatimukset.
Tämän jälkeen esittelemme OpenVPN:n, avoimen lähdekoodin VPN-sovelluksen, jota käytetään erittäin laajalti ympäri maailmaa. Sitten siirrymme OpenVPN:ään pohjautuvaan kaupalliseen OpenVPN Access Serveriin, joka tekee VPN-yhteyksien luomisesta ja ylläpidosta merkittävästi helpompaa. Esittelyn jälkeen teemme OpenVPN Access Serverin käyttödemon:
Foreman ja puppetserverin environment cache
Kun käytetään r10k:ta ja Foremania yhdessä on uusien luokkien tuonti kaksivaiheinen prosessi. Oletetaan vaikka, että “production” environmentiin on luotu uusi luokka, esim. “role::ipa_server”. Ilman Foremania riittäisi tuoda muutos puppetmasterille r10k:lla:
$ r10k deploy environment production -vpForeman ei kuitenkaan vielä tiedä uudesta luokasta mitään:
$ hammer puppet-class list --environment production|grep ipa_serverForemanin komponentti, joka hakee Puppetmasterilta uudet luokat on nimeltään “Smart proxy”, joka tunnetaan myös nimellä “foreman-proxy”. Uusimpien Puppetin versioiden kanssa se hakee luokat Puppetserverin API:a käyttäen. Luokat saa päivitettyä komentoriviltä melko triviaalisti:
Neulan erottaminen Git-muutosten heinäsuovasta
Toisinaan käy niin, että on tarpeen varmistua siitä aiheuttaako iso kasa Git-committeja jotain sivuvaikutuksia esimerkiksi Puppet-tuotantoympäristössä. Hyvistä commit-viesteistä on aina toki apua, mutta toisinaan commitit eivät ole täysin atomisia, eli tekevät enemmän kuin yhden (dokumentoidun) asian. Lisäksi esimerkiksi Puppet control reposta saattaa löytyä paitsi Puppet-koodia, myös Terraformia ja Ansiblea. Tälläisessä tapauksessa on kätevää näyttää vain muutokset, jotka ovat oikeasti relevantteja. Ensin tarkistetaan, mikä “production”-ympäristön viimeisin commit on:
$ ssh puppet$ cd /etc/puppetlabs/code/environments/production$ git rev-parse --short HEAD86c2152Tämän jälkeen voidaan tarkista control reposta muutokset Puppetin kannalta oleellisiin kansioihin ja tiedostoihin:
FreeIPA:an liitettyjen hostien SSH-avaimien päivitys
FreeIPA on Linux-verkkojen “Active Directory”, jossa on integroitu lukuisia eri komponentteja (mm. LDAP, Kerberos, CA, sssd) siten, että Linux-koneet saadaan liitettyä domainiin. Domainiin liittäminen mahdollistaa mm. keskitetyt käyttäjätunnukset, kertakirjautumisen ja SSH-avaimien ja SSH host-avaimien jakelun. FreeIPA:n voi pystyttää sen omalla asennusohjelmalla, johon iso osa myös puppet-ipa moduulin toiminnallisuudesta perustuu.
FreeIPA:ssa on kuitenkin yksi pieni ärsyttävyys: mikäli noodi (esim. palvelin) rakennetaan (esim. AWS EC2 snapshotista) tai provisioidaan (esim. PXE boot) uudelleen, saattavat FreeIPA:ssa säilytettävät SSH host-avaimet mennä epäsynkkaan todellisuuden kanssa. Käytännössä koneelle ei enää silloin pääse kirjautumaan ilman SSH:n tietoturvamekanismien härskiä kiertämistä:
Puppeteersin Puppetmaster installer-tuote nyt AWS:ssä
HUOM: Tuote on poistunut!
Pitkällisen kehitystyön tuloksena saimme kuin saimmekin tehtyä Puppetmasterin Kafo-pohjaisesta asentimestamme oikean AWS Marketplace-tuotteen: Configuration Manager By Puppeteers Oy.
Tuotteen hinnoittelu perustuu käyttötunteihin. Tuote tukee kolmea eri skenaariota:
- Pelkkä Puppetserver
- Puppetserver ja PuppetDB
- Puppetserver, PuppetDB ja Puppetboard
Installer tekee aiemmin jokseenkin rasittavasti Puppetmasterien asentelusta suorastaan naurettavan helppoa:
$ ssh -i ~/.ssh/mykey.pem ubuntu@instance-ip
 $ sudo -i
 $ puppetmaster-installer -i
Tämän jälkeen valitaan skenaario ja mahdollisesti muutetaan joitain parametreja ja ajetaan asennin. PuppetDB:n ja Puppetboardin salasanat luodaan automaattisesti jos niitä ei ole määritetty.